Θα μπορούσαν οι χάκερ να εισβάλουν ακόμη και στο ψυγείο μας;
Το ερώτημα μπορεί να ακούγεται παράξενο, ωστόσο οι πρόσφατες κυβερνοεπιθέσεις σε συστήματα ψύξης σούπερ μάρκετ στην Ευρώπη δείχνουν ότι ο κίνδυνος δεν περιορίζεται πλέον σε υπολογιστές, κινητά τηλέφωνα και εταιρικά δίκτυα.
Η Ahold Delhaize, ένας από τους μεγαλύτερους ομίλους λιανεμπορίου στην Ευρώπη, ανακοίνωσε τη Δευτέρα 2/11, ότι ένα «περιστατικό πληροφορικής» επηρέασε ψυγεία και καταψύκτες σε δεκάδες σούπερ μάρκετ της στο Βέλγιο και το Λουξεμβούργο.
Τον Οκτώβριο, ο όμιλος είχε αναφέρει στις ολλανδικές αστυνομικές αρχές ένα προηγούμενο περιστατικό κυβερνοασφάλειας. Την ίδια περίοδο, κυβερνοεπίθεση στη Γαλλία είχε προκαλέσει σοβαρά προβλήματα σε εκατοντάδες καταστήματα, καθώς οι θερμοκρασίες σε ψυγεία και καταψύκτες ανέβηκαν κατά τη διάρκεια της νύχτας έως τους 50 βαθμούς Κελσίου. Το αποτέλεσμα ήταν να ξεσπάσουν πυρκαγιές και να καταστραφούν τρόφιμα.
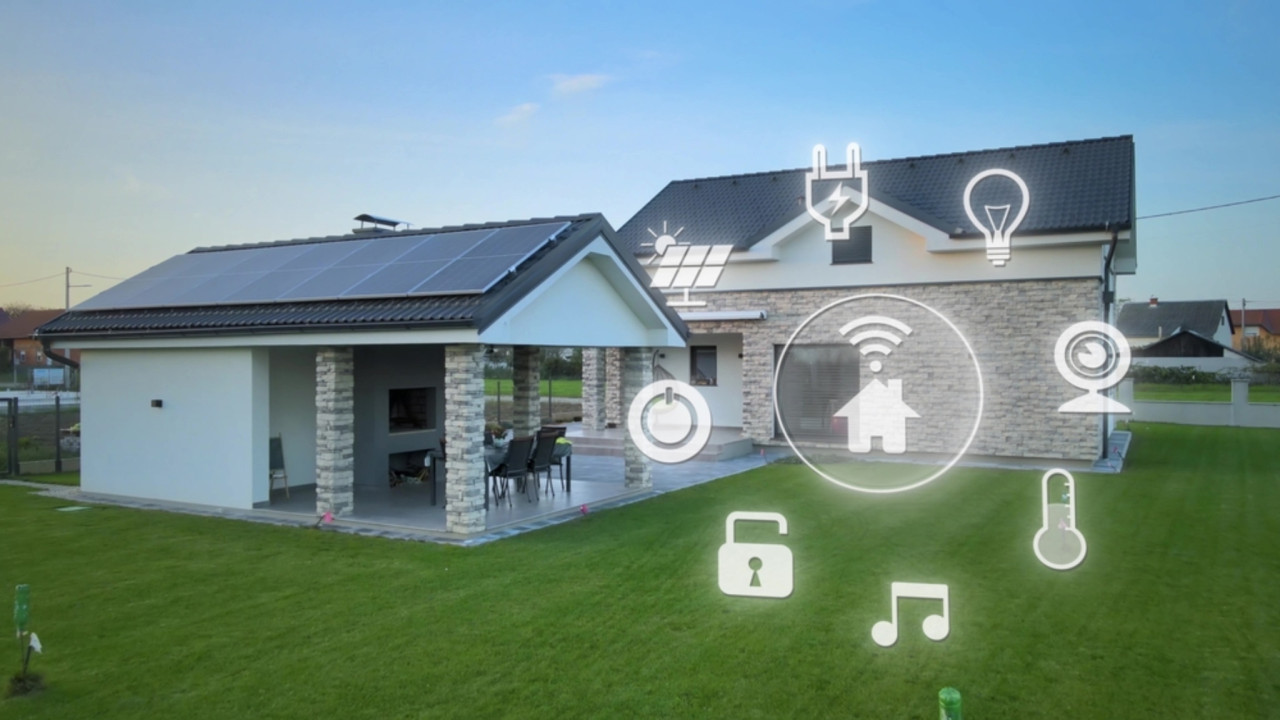
Από τα ψυγεία και τα συστήματα θέρμανσης μέχρι τις κάμερες ασφαλείας και τα δίκτυα συναγερμού, ολοένα περισσότερες συσκευές που παλαιότερα λειτουργούσαν αποκλειστικά μηχανικά μπορούν πλέον να παρακολουθούνται και να ελέγχονται εξ αποστάσεως.
Αυτή η εξέλιξη προσφέρει ευκολία στους καταναλωτές και στις επιχειρήσεις, δημιουργεί όμως και νέες δυνατότητες για τους κυβερνοεγκληματίες.
Μπορούν πραγματικά οι χάκερ να παραβιάσουν ένα ψυγείο;
Η απάντηση είναι ναι, τουλάχιστον θεωρητικά. Κάθε συσκευή που συνδέεται στο διαδίκτυο, είτε απευθείας είτε μέσω μιας εφαρμογής, μιας υπηρεσίας cloud ή του οικιακού δικτύου, μπορεί δυνητικά να αποτελέσει στόχο κυβερνοεπίθεσης.
Το 2015, ερευνητές κυβερνοασφάλειας παρουσίασαν σε συνέδριο χάκερ στο Λας Βέγκας πώς μπορούσε να παραβιαστεί ένα έξυπνο ψυγείο της Samsung. Η επίθεση επέτρεπε την υποκλοπή μέρους της διαδικτυακής κίνησης δεδομένων που περνούσε μέσα από τη συσκευή.
Στις περισσότερες περιπτώσεις, πάντως, οι επιτιθέμενοι δεν ενδιαφέρονται απαραίτητα να αποκτήσουν τον έλεγχο μιας οικιακής συσκευής. Συχνά επιδιώκουν να υποκλέψουν δεδομένα, να προκαλέσουν διακοπή υπηρεσιών ή να χρησιμοποιήσουν μια ανεπαρκώς προστατευμένη συσκευή ως σημείο εισόδου σε ένα ευρύτερο δίκτυο.
Ποιες οικιακές συσκευές μπορούν να παραβιαστούν;
Οι συνηθέστεροι στόχοι είναι οι συσκευές που συνδέονται στο διαδίκτυο και μπορούν να ελέγχονται εξ αποστάσεως.
Σε αυτές περιλαμβάνονται:
Κάμερες ασφαλείας και βιντεοκουδούνια.
Συστήματα συναγερμού και έξυπνες κλειδαριές.
Θερμοστάτες και συστήματα κεντρικής θέρμανσης.
Έξυπνα ψυγεία, φούρνοι και πλυντήρια.
Συσκευές με μικρόφωνα ή άλλες δυνατότητες καταγραφής.
Ακόμη και ορισμένες ηλεκτρικές οδοντόβουρτσες που διαθέτουν σύνδεση στο διαδίκτυο.
Ωστόσο, οι συσκευές που δέχονται τις περισσότερες επιθέσεις δεν είναι απαραίτητα οι οικιακές ηλεκτρικές συσκευές. Σύμφωνα με στοιχεία του κλάδου κυβερνοασφάλειας, οι δρομολογητές (routers) αντιστοιχούν σε περισσότερο από τα τρία τέταρτα των επιθέσεων εναντίον συνδεδεμένων συσκευών.
Ο αριθμός των συσκευών αυτών έχει αυξηθεί σημαντικά τα τελευταία χρόνια, καθώς οι κατασκευαστές προσθέτουν δυνατότητες σύνδεσης στο διαδίκτυο ακόμη και σε προϊόντα που μέχρι πρότινος λειτουργούσαν αποκλειστικά μηχανικά.
Τι μπορεί να κάνει ένας χάκερ εάν αποκτήσει πρόσβαση;
Από τη στιγμή που ένας επιτιθέμενος καταφέρει να παραβιάσει μια συσκευή, μπορεί συνήθως να επιδιώξει δύο πράγματα: να συλλέξει πληροφορίες ή να αποκτήσει τον έλεγχό της.
Μια παραβιασμένη κάμερα μπορεί να αποκαλύψει το εσωτερικό ενός σπιτιού, ενώ μια συσκευή με μικρόφωνο μπορεί να καταγράψει συνομιλίες. Αντίστοιχα, η παραβίαση ενός router μπορεί να επιτρέψει την πρόσβαση σε μεγάλο μέρος των δεδομένων που διακινούνται μέσω του οικιακού δικτύου.
Εάν ο χάκερ αποκτήσει τον έλεγχο της συσκευής, μπορεί να την ενεργοποιήσει ή να την απενεργοποιήσει, να αλλάξει τις ρυθμίσεις της ή ακόμη και να αποκλείσει τον ιδιοκτήτη από τον λογαριασμό του.
Για παράδειγμα, ένας παραβιασμένος θερμοστάτης μπορεί να επηρεάσει τη λειτουργία της θέρμανσης, ενώ ένα ψυγείο ή ένας καταψύκτης ενδέχεται να παρουσιάσει προβλήματα στον έλεγχο της θερμοκρασίας.
Σε σοβαρότερες περιπτώσεις, οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν μια ανεπαρκώς προστατευμένη συσκευή για να εισχωρήσουν σε άλλα συστήματα που είναι συνδεδεμένα στο ίδιο δίκτυο ή να υποκλέψουν προσωπικά δεδομένα που σχετίζονται με διαδικτυακούς λογαριασμούς.
Μπορούν οι χάκερ να πάρουν τον έλεγχο αυτοκινήτων και δικτύων ηλεκτροδότησης;
Οι κίνδυνοι δεν περιορίζονται στις οικιακές συσκευές. Ερευνητές κυβερνοασφάλειας έχουν επανειλημμένα αποκαλύψει αδυναμίες στην προστασία συνδεδεμένων οχημάτων.
Το 2015, ερευνητές κατάφεραν να αποκτήσουν εξ αποστάσεως τον έλεγχο ενός Jeep ενώ αυτό κινούνταν, εκμεταλλευόμενοι το σύστημα ψυχαγωγίας του αυτοκινήτου που ήταν συνδεδεμένο στο διαδίκτυο.
Η αποκάλυψη οδήγησε στην ανάκληση περίπου 1,4 εκατομμυρίων οχημάτων και στην εφαρμογή διορθώσεων λογισμικού.
Σχεδόν μία δεκαετία αργότερα, ερευνητές εντόπισαν άλλη ευπάθεια, η οποία επέτρεπε τον εντοπισμό, το ξεκλείδωμα και την εκκίνηση συγκεκριμένων μοντέλων αυτοκινήτων Kia, χρησιμοποιώντας μόνο τον αριθμό κυκλοφορίας τους.
Οι ερευνητές ενημέρωσαν την εταιρεία για τα προβλήματα ασφαλείας, τα οποία διορθώθηκαν μέσα σε λίγους μήνες. Δεν υπήρχαν, ωστόσο, ενδείξεις ότι οι συγκεκριμένες αδυναμίες είχαν αξιοποιηθεί σε πραγματικές κυβερνοεπιθέσεις.
Αυτό δεν σημαίνει ότι οι επιτιθέμενοι μπορούν εύκολα να αποκτήσουν τον έλεγχο κρίσιμων υποδομών, όπως τα δίκτυα ηλεκτροδότησης και ύδρευσης.
Τα σύγχρονα αυτοκίνητα και αεροσκάφη διαθέτουν εκτεταμένα συστήματα ασφαλείας και εφεδρικούς μηχανισμούς, ενώ οι κρίσιμες υποδομές προστατεύονται συνήθως από πολλαπλά επίπεδα ασφάλειας, παρακολούθησης και κανονιστικών ελέγχων.
Επομένως, δεν είναι απρόσβλητες από κυβερνοεπιθέσεις, αλλά αποτελούν κατά κανόνα πολύ δυσκολότερους στόχους σε σύγκριση με μια οικιακή συσκευή που συνδέεται στο Wi-Fi ενός σπιτιού.
Πώς μπορούμε να προστατεύσουμε τις συσκευές μας;
Οι ειδικοί στην κυβερνοασφάλεια συνιστούν ορισμένα βασικά μέτρα προστασίας, τα οποία μπορούν να περιορίσουν σημαντικά τον κίνδυνο παραβίασης.
Πρώτον, οι χρήστες θα πρέπει να αλλάζουν τους προεπιλεγμένους κωδικούς πρόσβασης που συνοδεύουν τις συσκευές και να ενεργοποιούν τον έλεγχο ταυτότητας δύο παραγόντων, όπου αυτός υποστηρίζεται.
Εξίσου σημαντική είναι η τακτική εγκατάσταση ενημερώσεων λογισμικού και ασφαλείας. Συσκευές που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας θα πρέπει, εφόσον είναι δυνατόν, να αντικαθίστανται.
Οι ειδικοί προτείνουν επίσης να διατηρούνται οι περισσότερες συσκευές σε ένα τοπικό δίκτυο και να συνδέονται στο ευρύτερο διαδίκτυο μόνο όταν υπάρχει πραγματική ανάγκη.
Ο βασικότερος κανόνας, ωστόσο, είναι απλός: όσο λιγότερες συνδεδεμένες συσκευές διαθέτει ένα σπίτι, τόσο λιγότερα πιθανά σημεία εισόδου υπάρχουν για τους κυβερνοεγκληματίες.
Η τεχνολογία του έξυπνου σπιτιού προσφέρει σημαντικές δυνατότητες, αλλά κάθε νέα σύνδεση στο διαδίκτυο μπορεί να δημιουργήσει και μια νέα ευπάθεια. Και, όπως δείχνουν τα πρόσφατα περιστατικά, ακόμη και μια συσκευή που προορίζεται απλώς να διατηρεί τα τρόφιμα κρύα μπορεί να μετατραπεί σε στόχο κυβερνοεπίθεσης.
Πηγή: skai.gr
Διαβάστε τις Ειδήσεις σήμερα και ενημερωθείτε για τα πρόσφατα νέα.
Ακολουθήστε το differentnews.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Πηγή: www.skai.gr